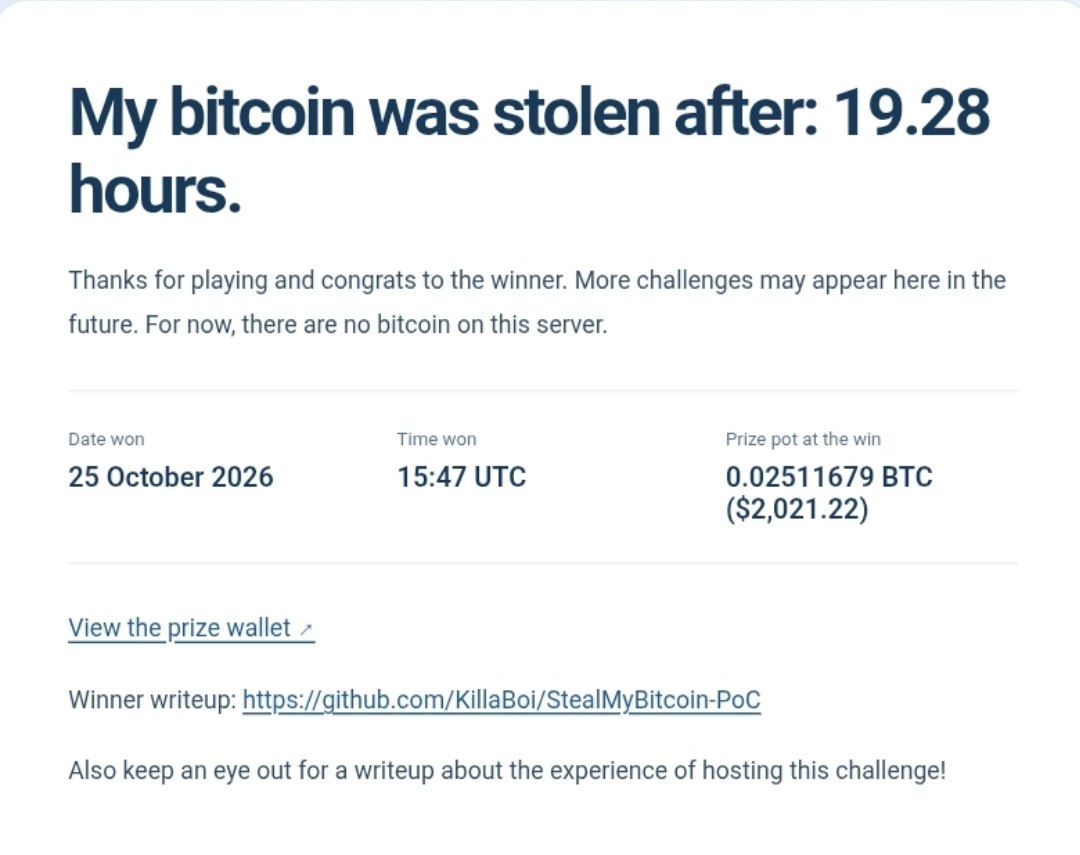
החוקר הרים את האתר StealMyBitcoin.com עם גרסה פגיעה של PHP והציע פרס של כ-2,000 דולר בביטקוין למי שיצליח לנצל את חולשות PHP2Shell ולגנוב את המפתח הפרטי לארנק שהוסתר בשרת.
המטרה הייתה לבחון עד כמה קל לנצל את החולשות הקריטיות בפועל.
חוקרים ניסו במשך זמן מה והיה נראה שהחולשה הקריטית לא ממש פשוטה לניצול, אבל אז התברר שבמשך למעלה מ-16 שעות מתחילת האתגר השרת בכלל לא היה מוגדר בצורה שאפשרה לנצל את החולשות...
רק אחרי שחוקרים העירו לו על המצב, המנהל של האתר תיקן את ההגדרות וזמן קצר לאחר מכן חוקר הצליח לפרוץ לשרת ולשלוף את המפתח הפרטי.
בעצם לא בדיוק....
המפתח הפרטי שהוחבא בשרת לא התאים לארנק שהכיל את הפרס. מנהל האתר התנצל שוב על הטעות והעביר לזוכה את הפרס באופן אישי.
בסופו של דבר, למרות שהאתר מציג פריצה לאחר כ-19 שעות, בפועל השרת נפרץ תוך זמן קצר יותר והפרויקט הזה לא באמת נתן המחשה לכמה מהר, או כמה קשה, חולשות קריטיות מנוצלות בפועל.