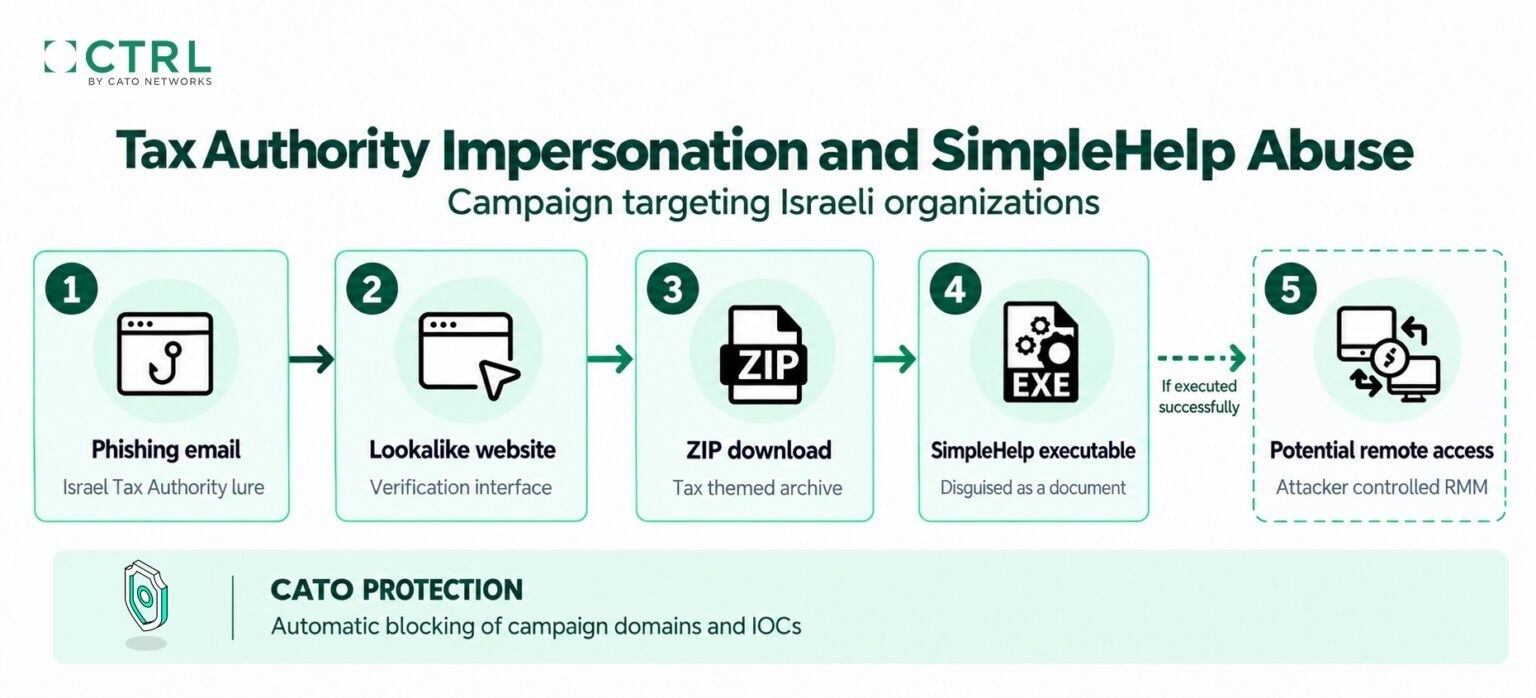
לפי המחקר שפרסמה החברה, החל מספטמבר 2026 נשלחות לארגונים בישראל הודעות פישינג המתחזות לרשות המסים.
ההודעות מכילות קישורים לאתרים מתחזים, עם כתובות כמו document-govil.com.
לאחר הכניסה לאתר, המשתמש מתבקש לעבור בדיקת אימות המדמה CAPTCHA ולהוריד קובץ ZIP המוצג כמסמך מרשות המסים.
אלא שבתוך הקובץ מסתתרת תוכנה בשם "רשות המסים בישראל.exe", שהוא למעשה תוכנה להשתלטות מרחוק.
מאחורי הקמפיין עומדת ככל הנראה קבוצת התקיפה האיראנית MuddyWater.
המחקר של Cato Networks מפנה גם לפוסט קודם שפרסמתי בערוץ 🛡️
המחקר המלא זמין לקריאה כאן
