חברת OpsShield, המפתחת את מוצר האבטחה cPGuard להגנה על שרתי Linux ואתרים, מדווחת כי תוקף הצליח לחדור למערכות החברה ולהשתלט על מנגנון העדכונים האוטומטי שלה.
באמצעות הגישה שהשיג, התוקף הפיץ עדכון זדוני שהותקן על כ-2,950 שרתים של לקוחות החברה.
החברה מפרסמת ציר זמן ותחקיר על מה שקרה, זה דיי מעניין.
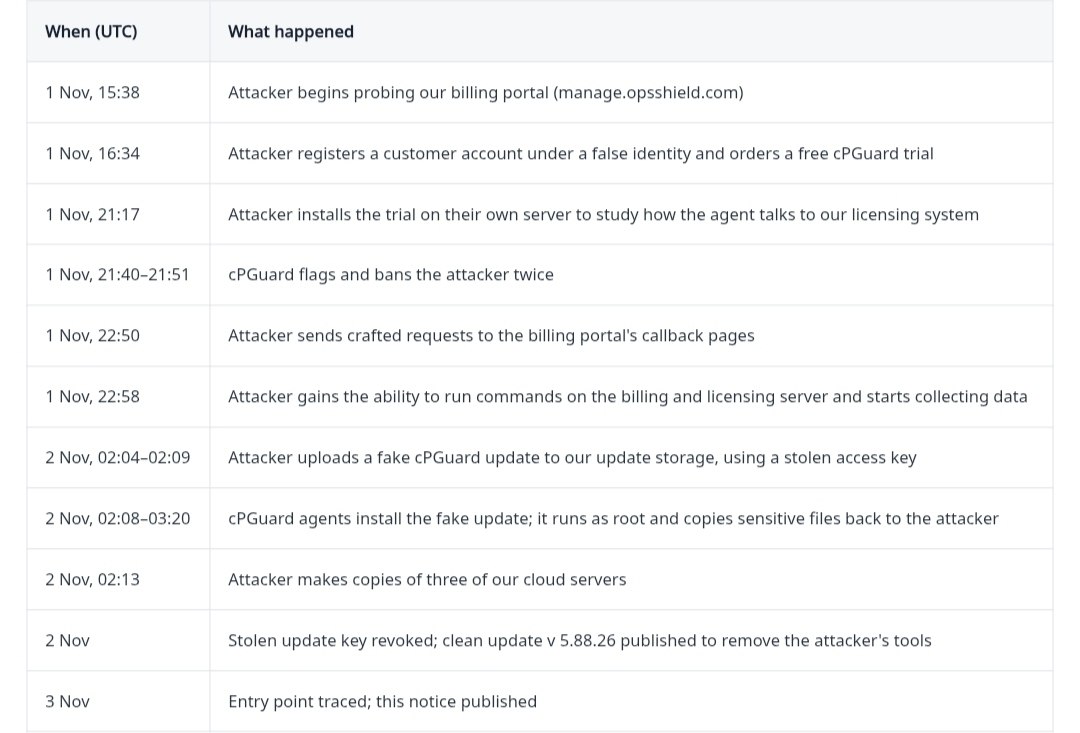
שימו לב למהירות שבה התוקף פועל (תמונה מצ"ב).
ב-1 בנובמבר התוקף נרשם לאתר החברה כלקוח חדש, הזמין רישיון ניסיון חינמי והתקין את המוצר על שרת שבשליטתו.
לאחר שבדק כיצד המוצר מתקשר עם שרתי הרישוי, הוא הצליח למצוא חולשה במנגנון של החברה ולהשיג גישה להרצת פקודות על השרת.
אחרי שהשיג גישה לשרת התוקף השיג מפתח שאפשר לו לפרסם עדכוני תוכנה, וב-2 בנובמבר הפיץ עדכון זדוני באמצעות מנגנון העדכונים הלגיטימי של cPGuard.
העדכון הופץ במשך כ-70 דקות בלבד, אך הספיק להגיע לאלפי שרתים.
מכיוון שתוכנת האבטחה פועלת בהרשאות גבוהות, הקוד הזדוני הורץ בהרשאות Root ואסף מהשרתים עליהם הותקן מידע רגיש, כולל סיסמאות (מגובבות) של משתמשיפ, מפתחות SSH, פרטי התחברות למסדי נתונים, היסטוריית פקודות ועוד....
בנוסף לפגיעה בלקוחות, התוקף גם גנב מידע ממערכת החיוב של OpsShield, הכולל פרטים של כ-7,900 חשבונות לקוחות, ובהם שמות, כתובות מייל, כתובות מגורים ועוד.
החברה מדווחת כי חסמה את הגישה של התוקף, החליפה מפתחות והפיצה עדכון אבטחה להסרת הגרסה הזדונית.
אם אתם לקוחות החברה שמשתמשים במוצר אז מומלץ לעדכן לגרסה אחרונה, להחליף סיסמאות, מפתחות SSH וכו'.
