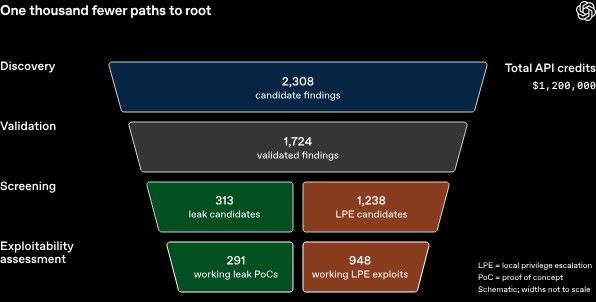
במחקר שפרסמה החברה, היא מתארת כיצד סוכני AI המבוססים על מודל סייבר חדש שעוד לא הושק, סרקו כ-2.8 מיליון שורות קוד במערכת Linux, זיהו 2,308 ממצאים חשודים והצליחו לאמת 1,724 חולשות.
מתוכן, 948 חולשות אפשרו העלאת הרשאות עד לרמת Root, באמצעות אקספלויטס שהסוכנים פיתחו בעצמם.
העלות עומדת על כ-1,279 דולר בממוצע לאיתור ואימות ניצול של חולשה. כשלטענת OpenAI מדובר בעלות אפסית ביחד לבאונטי שמשלמים על חולשות דומות.
הסוכנים יצרו מאות תיקוני אבטחה, והחברה העבירה אותם למפתחים/מתחזקים של Linux כדי שיעדכנו בהתאם.
