
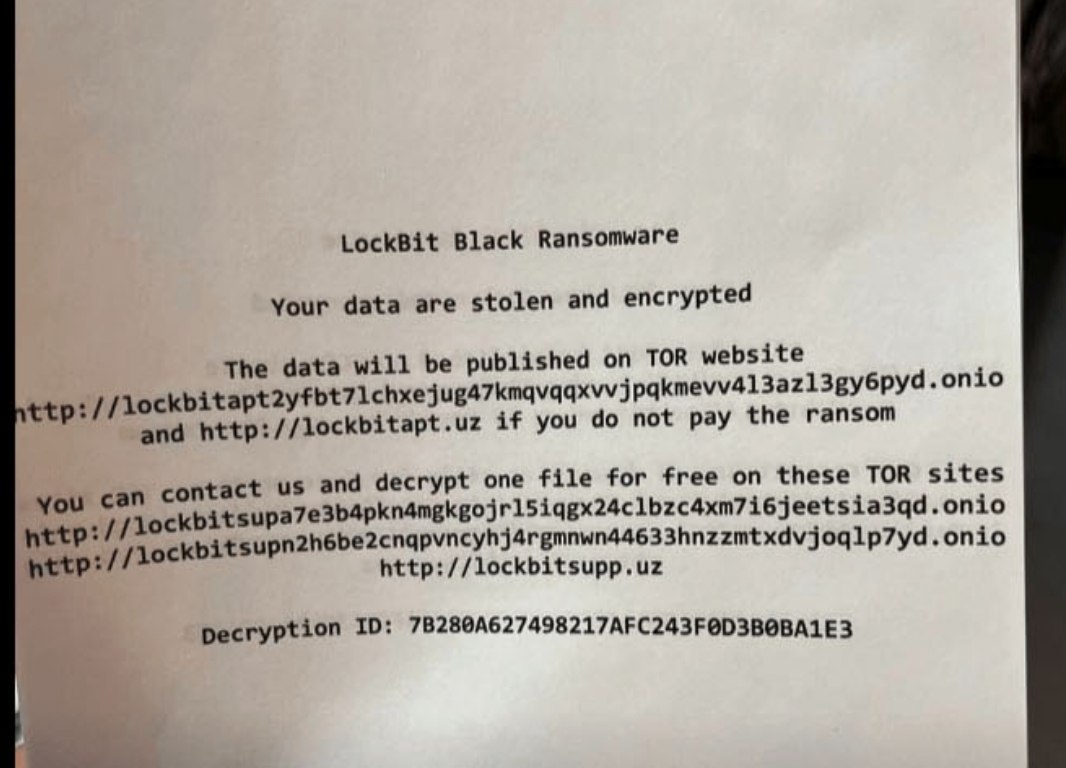
מדובר בגוף שעוסק בדיור ציבורי וניהול בתי אבות ברחבי הארץ.
ממידע ראשוני שקיבלתי נראה שהארגון קיבל דרישת כופר תחת המותג Lockbit Black, מדובר בווריאנט של לוקביט שדלף ב-2022 ושייך לגרסת Lockbit 3.0.
בפועל מאז שהקוד של הנוזקה דלף לא מעט תוקפים עשו בו שימוש, כולל קבוצות איראניות.
במקרה הנוכחי נראה שהודעת הכופר מובילה לאתרים שכבר לא פעילים מזמן, מה שמעלה את החשש שלא מדובר במתקפת כופר אמיתית אלא במתקפה איראנית וכדו' במסווה של כופר.
כפי שכבר ראינו בעבר בכמה מקרים.
בקיצור, עוד לא ברור לגמרי מה הסיפור שם. בבוקר האתר של הארגון היה לא זמין וקיבלתי דיווחים על ספקים שניתקו תקשורת אבל ייתכן שמדובר רק באמצעי זהירות ולא מעבר.
בשלב זה אני מעדיף לא לפרסם את השם של הארגון שנפגע.