
לפי מחקר של CrowdStrike, התוקף השתמש ב-ARTEX, כלי PT מבוסס AI, יחד עם קלוד קוד ומודלים נוספים כמו DeepSeek, GLM ו-Grok.
הפעילות שלו כללה סריקות, ניצול חולשות, גניבת מידע ופעולות נוספות מול מערכות של גופים פיננסיים בדרום קוריאה.
בחלק מהמקרים אף הושבתו שירותים של בנקים שונים בעקבות המתקפה.
מהדוח של Crowdstrike נראה שהחוקרים הצליחו להגיע להיסטוריית הסשיינים שלו עם קלוד, קבצי הגדרות ועוד.
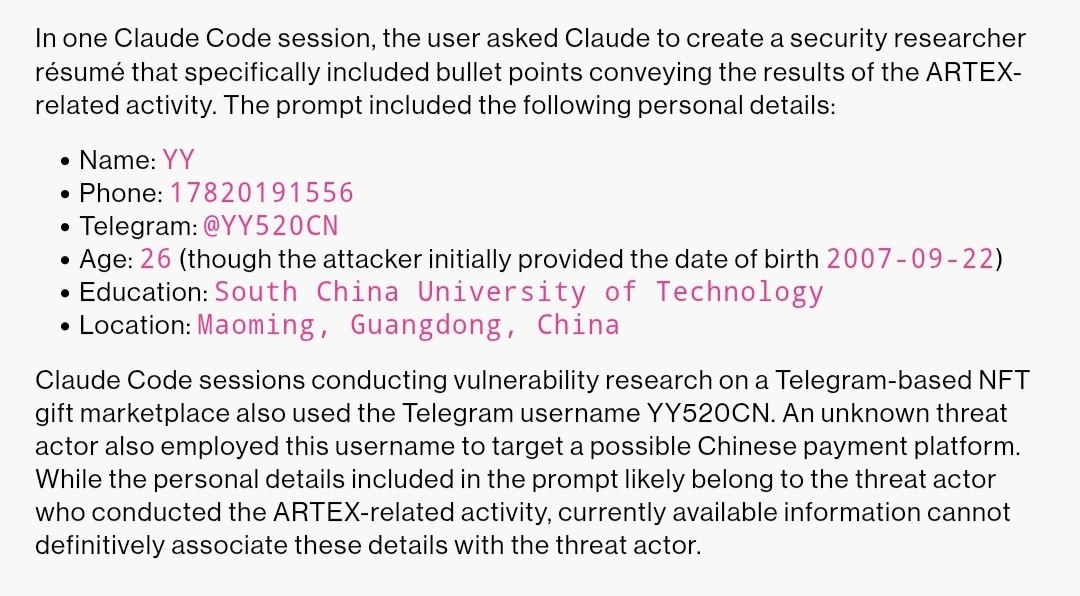
באחד הסשנים ביקש התוקף מקלוד להכין לו קורות חיים כחוקר אבטחה, ולכלול בהם הישגים מהפעילות שביצע באמצעות ARTEX.
באותו פרומפט הוא השאיר פרטים אישיים, כולל שם, מספר טלפון סיני, חשבון Telegram, אוניברסיטה ומיקום בסין.
אגב, בעקבות הגילוי שהכלי שימש בתקיפות זדוניות, המפתח של ARTEX החליט לסגור את הפרויקט ולהפסיק לפרסם עדכונים בקוד פתוח.