
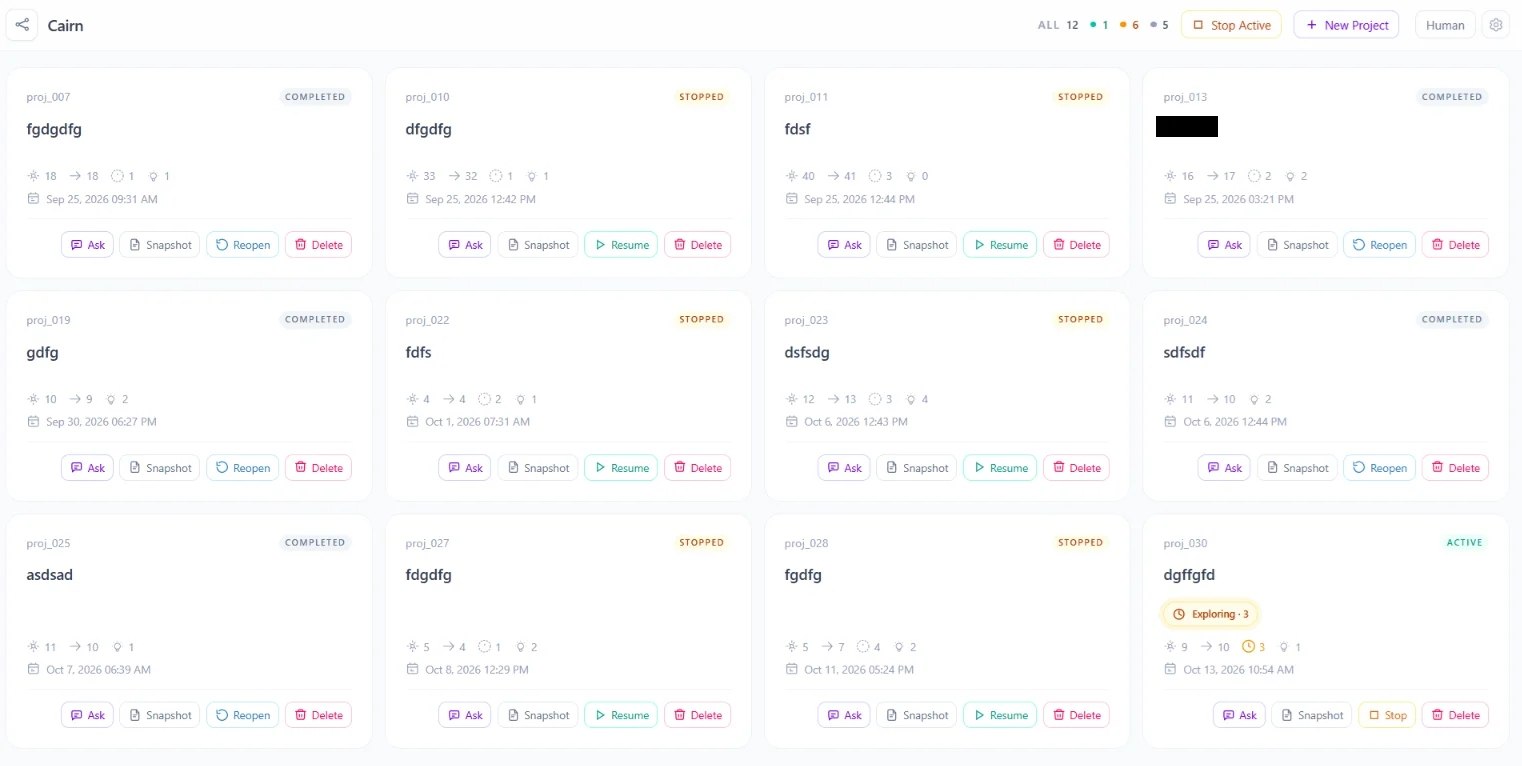
חברת הסייבר NorForge מפרסמת מחקר על קמפיין תקיפה שבו תוקף סיני השתמש בסוכני AI כדי לנסות לפרוץ ליותר מ-1,200 אתרי מסחר של חברות בארה"ב, קנדה, אוסטרליה ויפן.
לפי החוקרים, התוקף הצליח לפרוץ ליותר מ-100 אתרים, בהם אתרים של חברות כמו Deere, SharkNinja ו-Cummins.
התוקף השתמש בפלטפורמת הקוד הפתוח Cairn כשהוא שולח פרןמפטים קצרים לסוכני AI, ואלה ביצעו באופן אוטונומי סריקות, איתור חולשות, ניצול שלהן ובמקרים מסוימים גם התקנת נוזקות.
החוקרים הצליחו לעקוב אחרי הפעילות של התוקף אחרי שגילו כי הוא השאיר את ממשק הניהול של סוכני ה-AI חשוף לאינטרנט 🤫
המחקר המלא זמין לקריאה כאן.