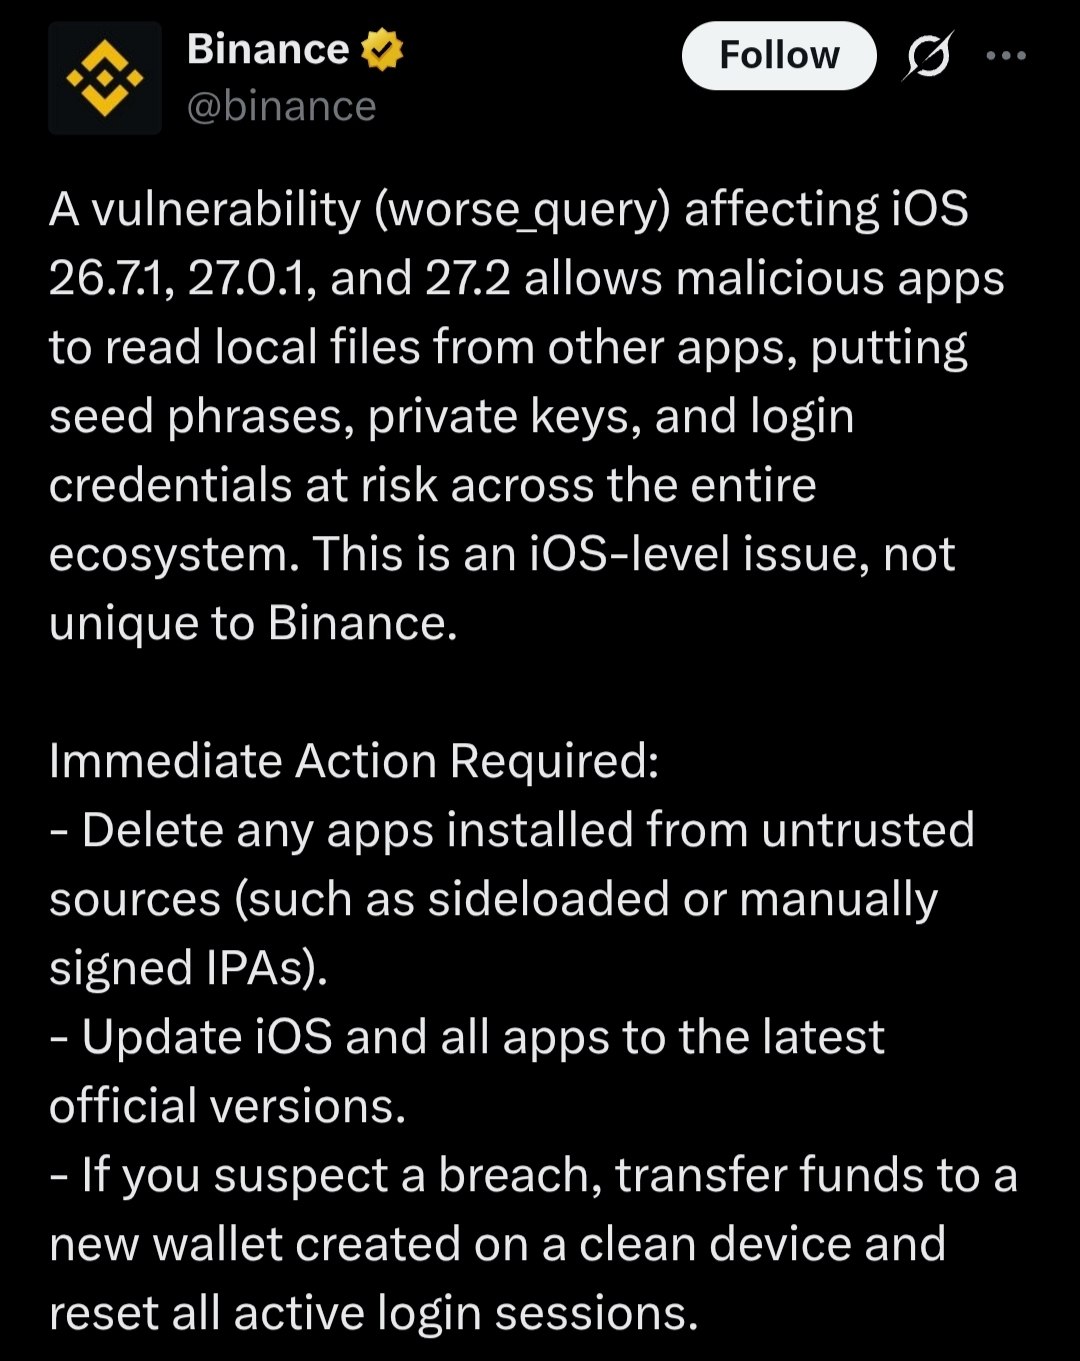
לפי בינאנס, אפליקציה זדונית שכבר הותקנה באייפון יכולה לנצל את החולשה ב-worse_query כדי לקרוא קבצים ומידע מאפליקציות אחרות.
החשש הוא שמפתחות פרטיים ומילות שחזור של ארנקי קריפטו יהיו נגישים לתוקפים.
בינאנס טוענים שהם לא זיהו מקרים מאומתים של גניבת קריפטו באמצעות החולשה, אבל היא ממליצה להסיר אפליקציות לא רשמיות/מוכרות.
עדיין לא ברור אם העדכון האחרון של Apple מתקן את החולשה הזו או לא.
