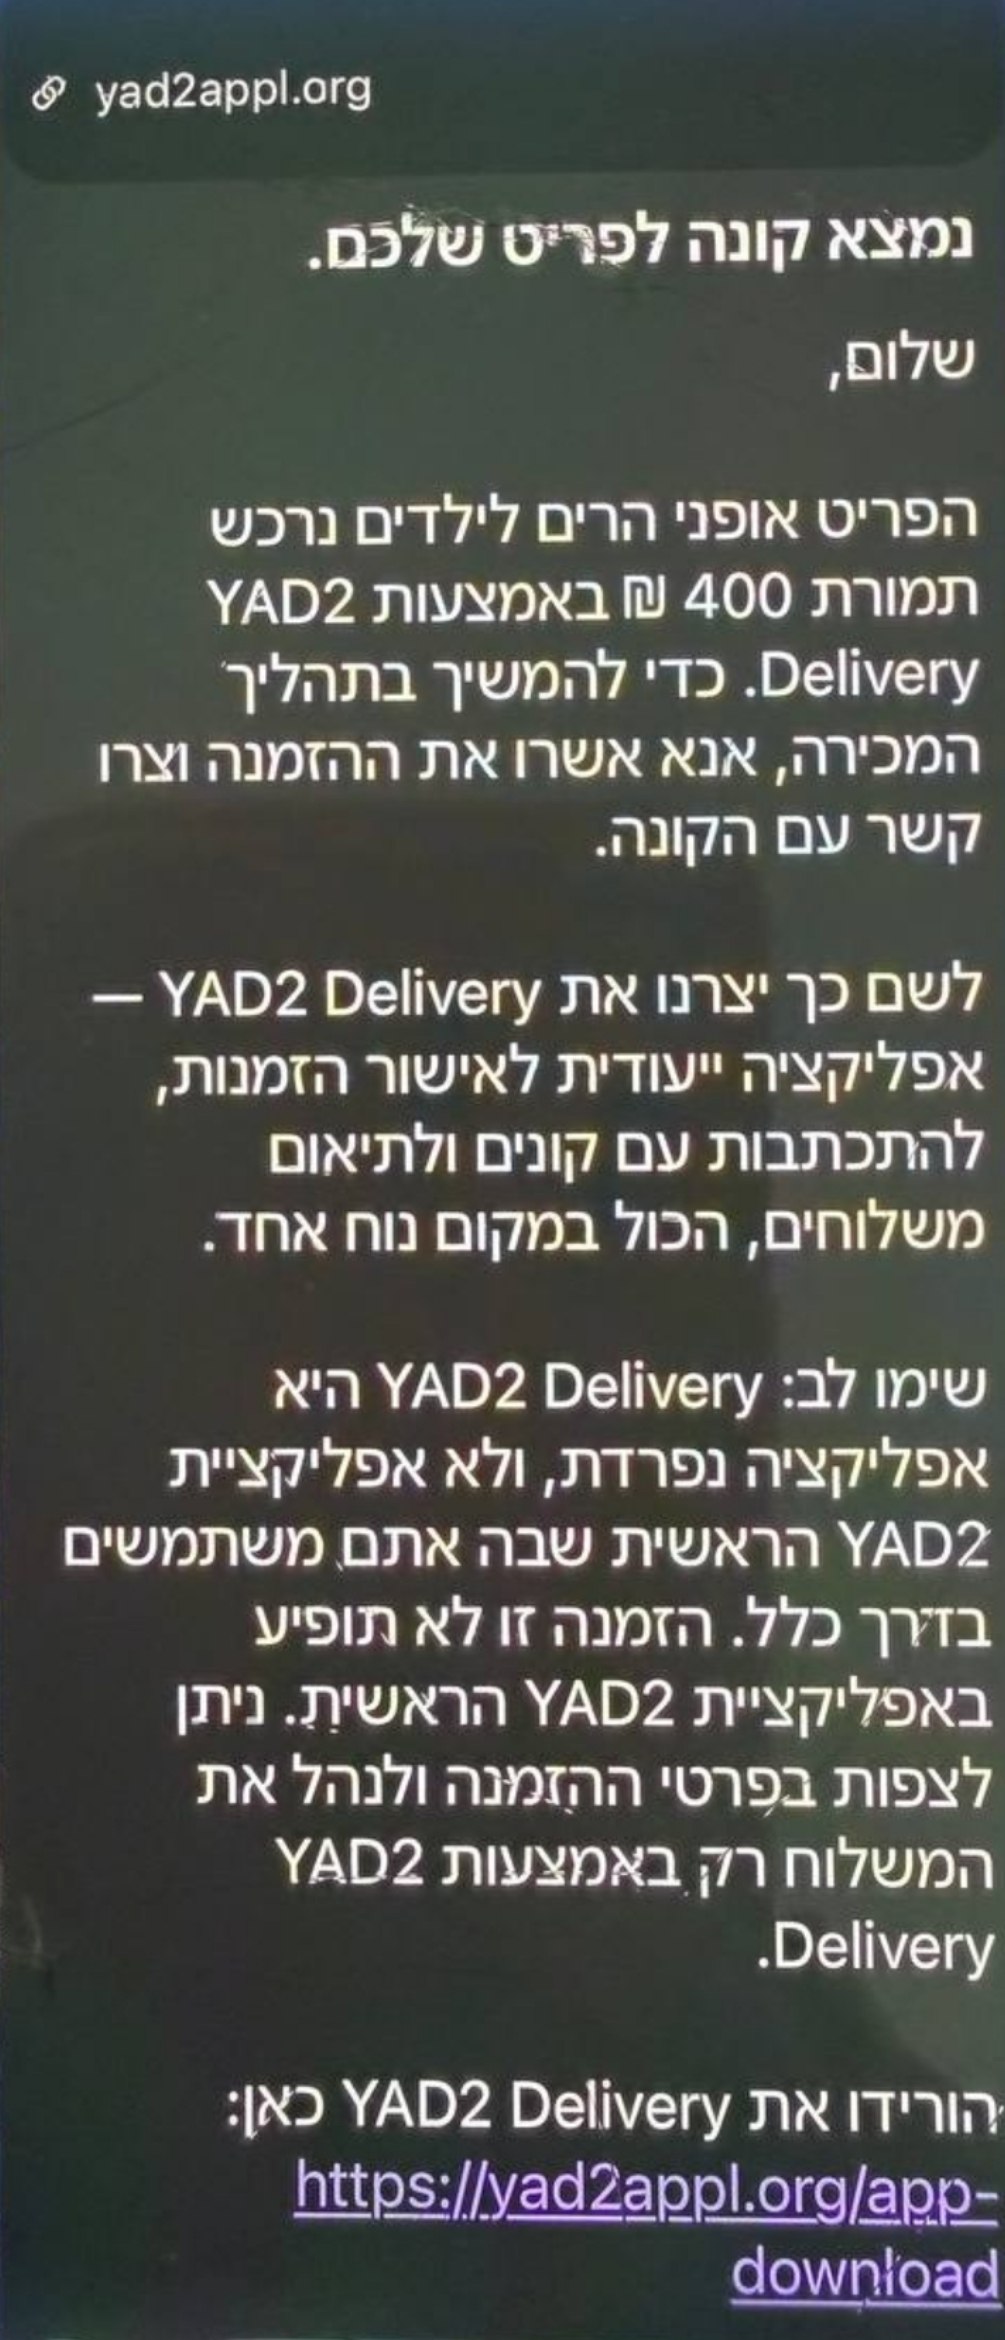
התוקפים מאתרים מודעות ביד 2 בהן הטלפון של הלקוח גלוי (ללא מספר מתווך של יד 2), ושולחים למפרסם הודעה בה הם מעדכנים אותו כי המוצר שלו נמכר דרך שירות Yad 2 Delivery, וכדי להשלים את הרכישה יש להוריד אפליקציה.
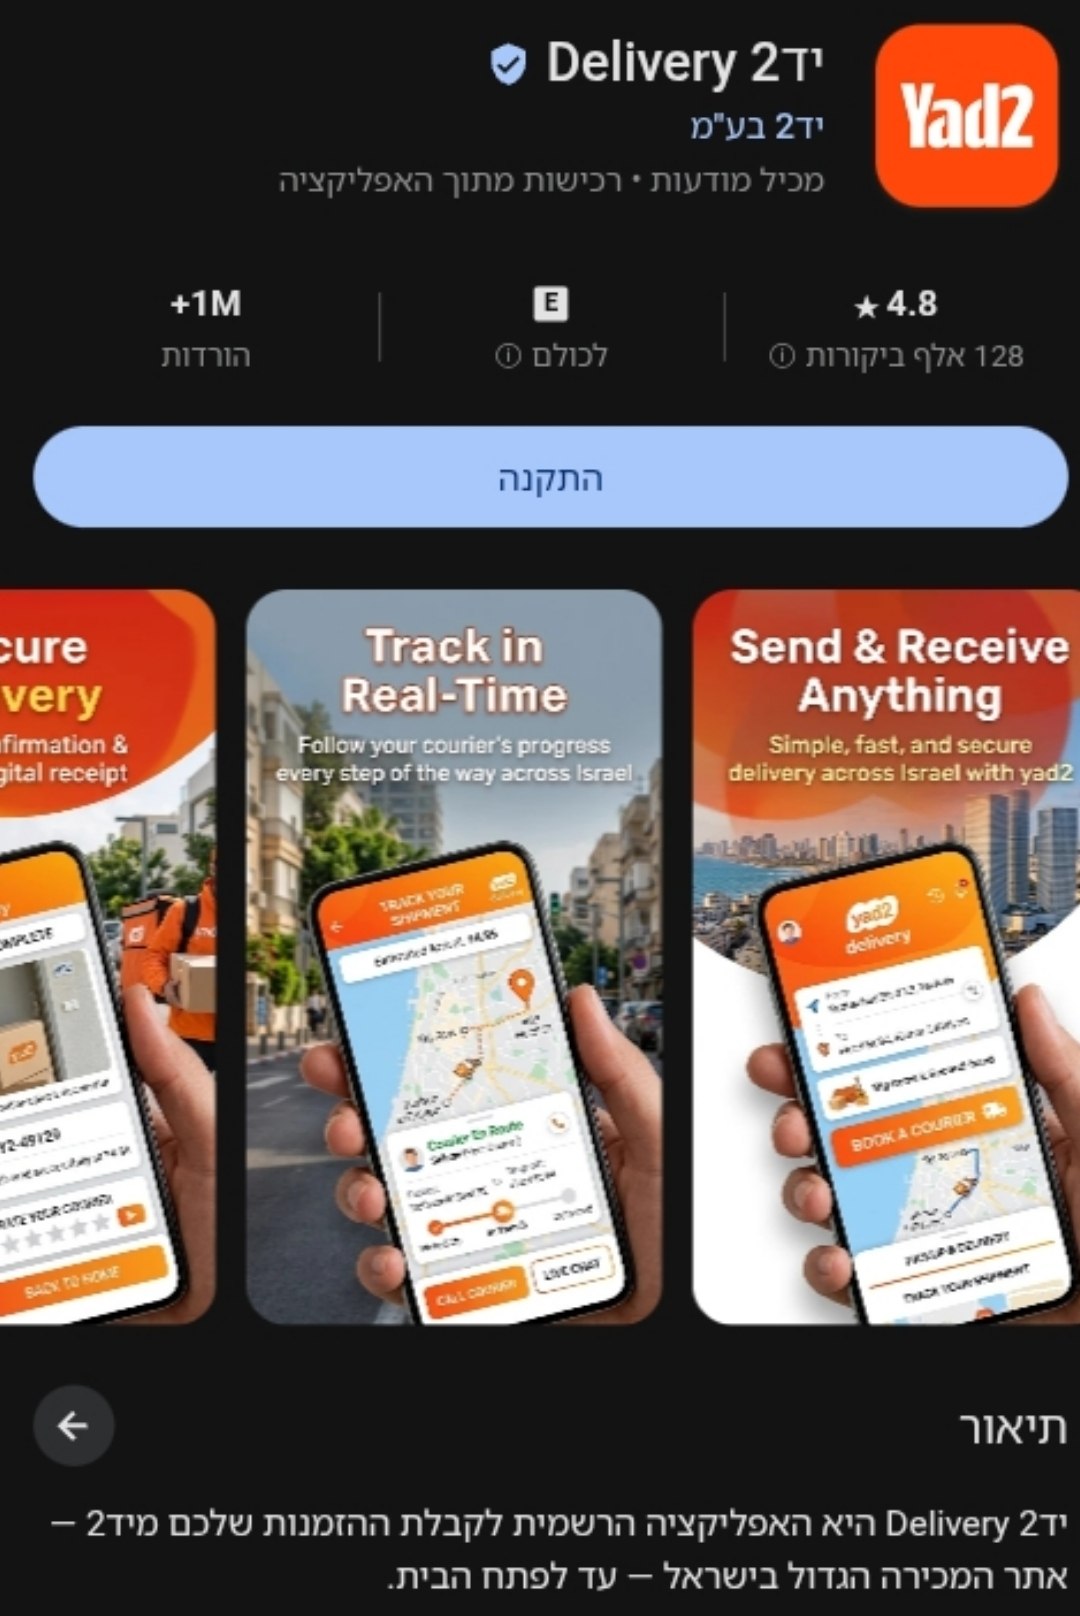
הקישור מוביל לעמוד שמתחזה לעמוד של אפליקציה בגוגל פליי, עם תגובות חיוביות מזוייפות והתחזות לחברת יד 2 בע"מ.
מדובר בקובץ apk זדוני, שלאחר התקנה מנסה להוריד Payload זדוני ככל הנראה במטרה לגנוב מידע וכדו'.
אינדיקטורים:
- https[:]//yad2[.]nisharli[.]app/index[.]html?lang=he
- 956191e763f455eecdd133ff3cdbbfd4df1bacf4578bbb69ae7d08e917f590e1
