תוך פחות משבוע ואחרי לא מעט RCEs: טלגרם משביתה חלקית את הפיצ'ר החדש שהכיל לא מעט חולשות... 🌟
שבוע שעבר השיקה טלגרם אפשרות לשליחת הודעות/ווידג' טים אינטראקטיביים מבוססי HTML ו-JavaScript ישירות בתוך שיחות עם בוטים.
אלא שתוך זמן קצר חוקרי אבטחה הריחו את הבעייתיות וחשפו מספר חולשות שאפשרו הרצת קוד מחוץ לסביבת הסנדבוקס של הפיצ'ר.
סרטוני ווידאו של החולשות הוצגו בין היתר באנדרואיד, iOS ו-Windows.
חוקרי V12 אף הדגימו כיצד הודעה מבוט גורמת לפתיחת אפליקציית המחשבון במכשיר ללא לחיצה על הווידג'ט עצמו (זירו ק'ליק מצד המשתמש). סרטון מצ"ב.
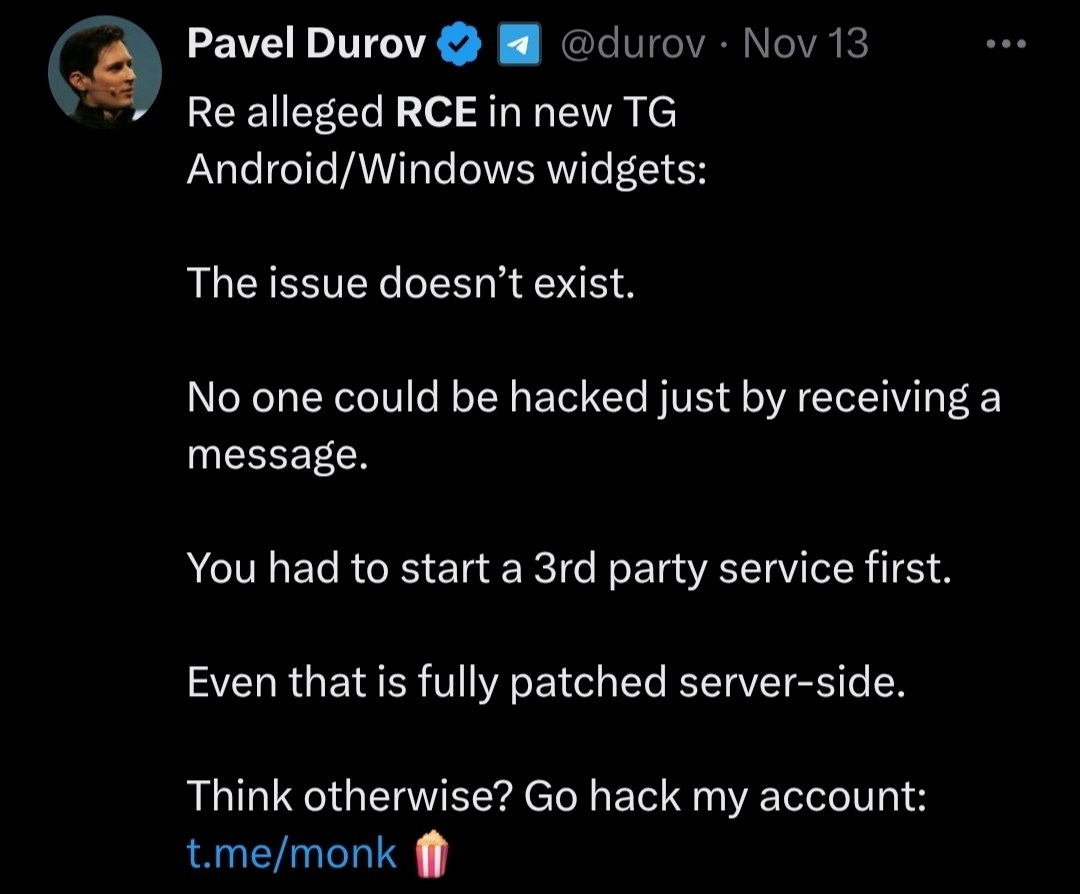
מייסד טלגרם, פאבל דורוב, דחה את הטענות שניתן לפרוץ למשתמשים רק באמצעות קבלת הודעה, והדגיש שנדרשה הפעלה מוקדמת של שירות חיצוני וכי החולשות תוקנו בצד השרת...
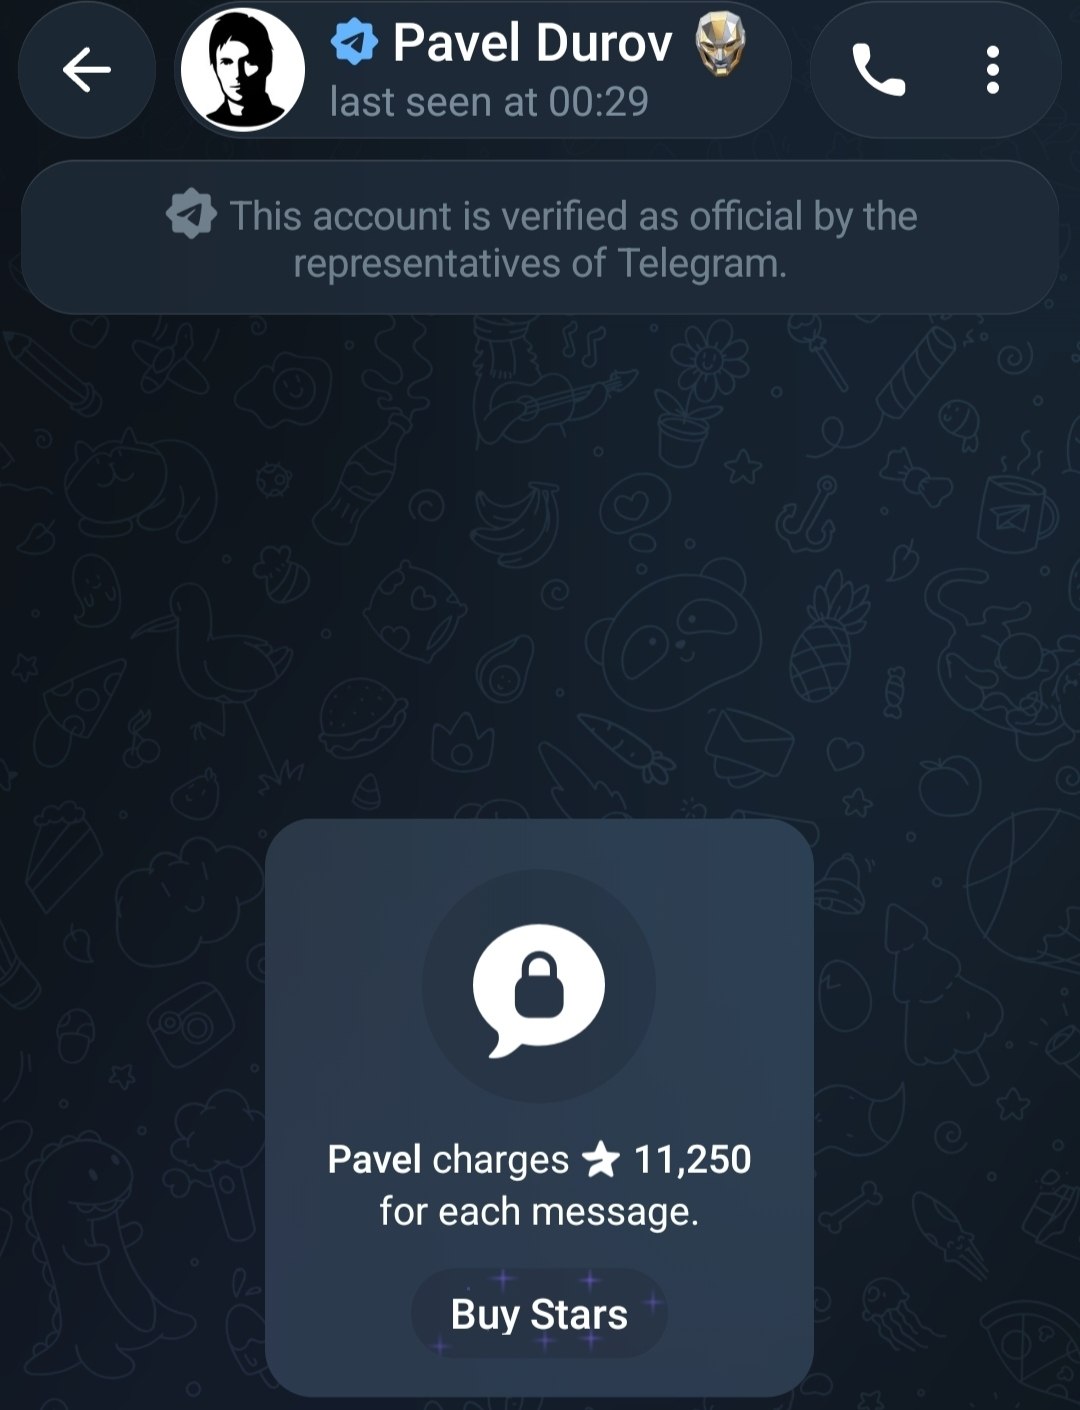
הוא איתגר משתמשים שטוענים אחרת לפרוץ לו לחשבון באמצעות שליחת הודעה אישית, אבל תוך זמן קצר הגביל את האפשרות לשלוח לו הודעות בחינם. (מסתבר שזו הגבלה שהייתה קיימת).
למרות ההכחשות של דורוב, במספר אתרים מדווח כי טלגרם חסמה בפועל שליחת הודעות כאלו באמצעות בוטים רגילים וגם בשיחות פרטיות.
אחד התורמים לקוד של ה-Bot API אישר את ההגבלה בהודעה בגיטהאב, אבל לא הסביר למה, ואין הודעה רשמית שמסבירה מה הסיבה....
סרטונים ותמונות מצ"ב.
