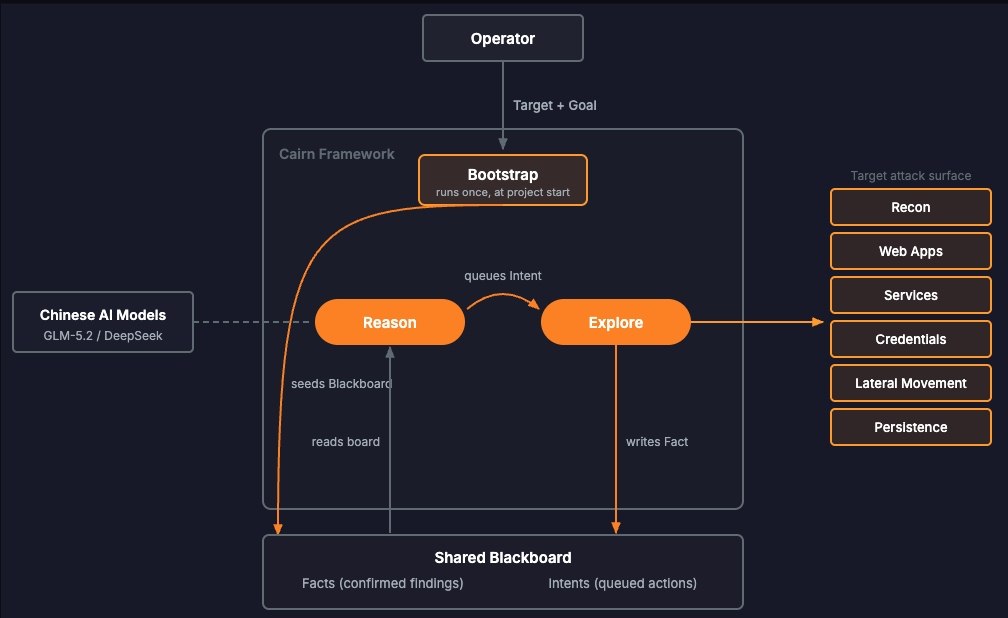
חוקרי Unit 42 של חברת פאלו אלטו מדווחים כי במהלך אוגוסט וספטמבר תוקפים סינים השתמשו בכלי הקוד הפתוח Cairn, בשילוב מודלי AI של DeepSeek ו-GLM, לביצוע 25 מתקפות סייבר נגד לפחות 19 ארגונים.
לפי המחקר, התוקפים הגדירו יעד ומטרה, והסוכנים ביצעו באופן אוטונומי סריקות, ניצול חולשות, גניבת פרטי גישה, הרחבת הרשאות ועוד.
התוקפים הצליחו להשיג גישה ו/או מידע מעשרה ארגונים, בהם חברות שבבים, גופים העוסקים בביטחון וארגוני זכויות אדם.
בין הממצאים: חשיפת יותר ממיליון רשומות של חברי איגוד מורים בארה"ב, גישה לחשבונות ממשלתיים וצבאיים ויצירת חשבונות אדמין במערכות ייצור שונות.
המחקר המלא זמין לקריאה כאן:
