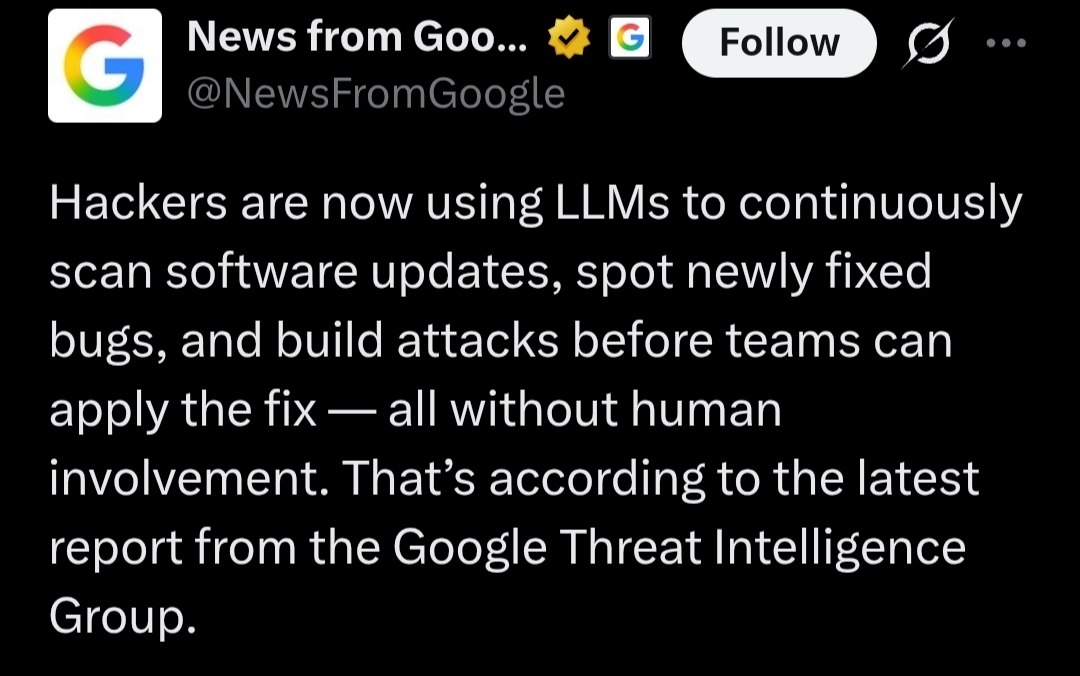
חוקרי Google Threat Intelligence ו-Mandiant מדווחים כי לראשונה זיהו תוקפים המשתמשים במערכות AI לאוטומציה מלאה של איתור וניצול חולשות.
החוקרים חשפו מערכת בשם exploit_agent, שמשווה בין גרסאות תוכנה לפני ואחרי עדכוני אבטחה, מזהה חולשות, מייצרת קוד לניצול החולשות ומריצה אותו אוטומטית נגד מטרות.
בשרת ששימש את המערכת נמצאו גם מידע שנגנב מקורבנות וכלים להמשך פעילות לאחר הפריצה.
בנוסף, החוקרים מדווחים על מקרים נוספים של LLMJacking, בהם תוקפים פורצים לסביבות ענן ומשתמשים במשאבי ה-AI של הקורבנות.
בחלק מהמקרים נצברו חיובים של יותר מ-100 אלף דולר ביום אחד, ובמקרים החמורים ביותר הגיעו העלויות המצטברות למיליון דולר לפני שהספיקו לזהות ולעצור את התוקפים.
המחקר המלא של גוגל זמין כאן.
