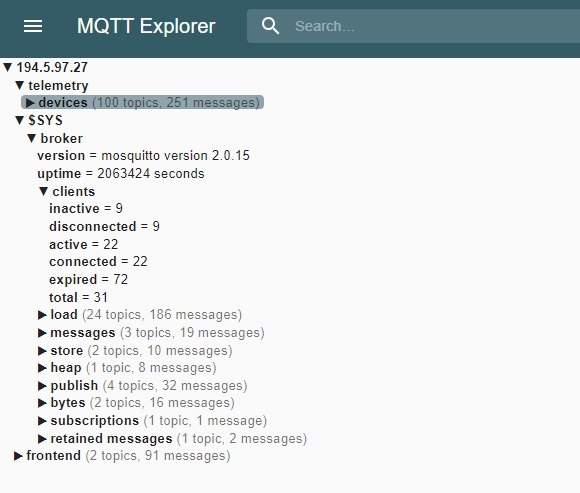
מהמחקר שפרסמה החברה נראה כי כמה עשרות ישראלים נפלו קרבן למתקפה והתקינו את האפליקציה הזדונית שנתנה לתוקף גישה רחבה לטלפון של הקרבן.
בעזרת הנוזקה שהותקנה, התוקף שאב מידע מהמכשירים, ניסה לגנוב קודי הזדהות חד פעמיים לחשבונות בנק, ועוד.
המחקר המלא, כולל אינדיקטורים (חלקם כבר פורסמו בערוץ) זמין כאן:
https://cyberapp.co.il/research/aetherc2-yad2-delivery-android-attack-chain
